Protezione multilivello per le VM Azure: JIT, Bastion e PIM
Protezione multilivello per le virtual machine Azure: Defender for Cloud JIT, Azure Bastion ed Entra ID PIM insieme per un accesso sicuro e tracciato.
Ultimo aggiornamento il
Indice dei contenuti
- I tre mattoni della soluzione
- Defender for Cloud e il just-in-time VM access
- Azure Bastion
- Entra ID PIM for Groups
- Il flusso di accesso, passo dopo passo
- La demo: abilitare il JIT e accedere alla VM
- Lato utente: login, PIM e risorse visibili
- La regola NSG e l’accesso JIT
- Perché secondo me vale la pena
- Takeaway
- Guarda il video e parliamone
Una delle domande che mi arrivano più spesso riguarda l’accesso sicuro alle macchine virtuali in cloud: come faccio a far entrare un fornitore, un consulente o un collega su una VM solo quando serve, e solo per il tempo necessario? La mia risposta è una protezione multilivello per le virtual machine Azure, costruita combinando tre tecnologie Microsoft che molto probabilmente avete già in casa: il just-in-time VM access di Defender for Cloud, Azure Bastion ed Entra ID PIM. In questo episodio di Azure Tips & Tricks vi racconto come si incastrano e cosa succede, passo dopo passo, quando un utente prova ad accedere.
I tre mattoni della soluzione
L’idea è semplice: un utente gestito nel proprio tenant, oppure un utente guest, deve poter accedere al portale di Azure e alla macchina virtuale per un tempo limitato. Per arrivarci uniamo tre componenti, ognuno con un ruolo preciso.
| Componente | Cosa protegge | Note |
|---|---|---|
| Entra ID PIM for Groups | L’accesso al portale e i ruoli RBAC sulle risorse | Il gruppo è sempre vuoto finché l’utente non attiva l’appartenenza |
| Defender for Cloud JIT VM access | La porta di rete verso la VM sull’NSG | Prerequisito: Defender for Servers Plan 2 |
| Azure Bastion | La connessione RDP/SSH dal browser | Niente client VPN per fornitori e consulenti |
Defender for Cloud e il just-in-time VM access
Il just-in-time VM access apre temporaneamente una porta sull’NSG della macchina virtuale. La parte che trovo davvero interessante è che la porta la scegliamo noi: non solo RDP, ma anche SSH o WinRM. Il prerequisito è avere attivo Defender for Servers Plan 2.
Azure Bastion
Installare un client VPN sui PC di fornitori software e consulenti può essere una vera seccatura. Con Bastion basta il browser per entrare in RDP o SSH sulle macchine virtuali. Se volete approfondire, ho dedicato un articolo specifico ad Azure Bastion e l’accesso sicuro alle VM.
Entra ID PIM for Groups
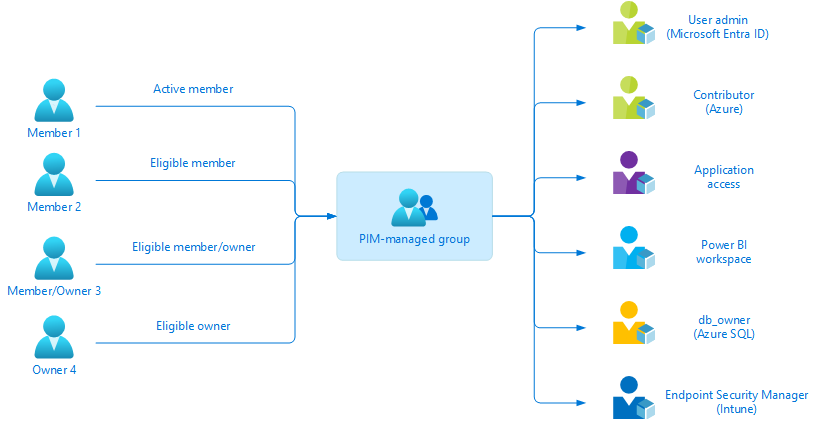
A chiudere il cerchio c’è l’accesso al portale di Azure, che va veicolato attraverso il PIM. Un gruppo ha determinati ruoli RBAC e viene gestito dal PIM; il punto chiave è che il gruppo è sempre vuoto. I permessi arrivano solo quando il PIM inserisce l’utente nel gruppo. Ne ho parlato in dettaglio nell’articolo su Entra ID PIM.
Perché mi piace così tanto? Perché nessuno ha bisogno di avere accesso al portale di Azure sempre, e quell’accesso è qualcosa di delicato. Posso decidere di approvare io la richiesta di un fornitore esterno, oppure lasciare che sia lui ad autoattivarsi, purché inserisca una motivazione. In entrambi i casi tutto resta tracciato.
Il flusso di accesso, passo dopo passo
Queste slide le avevo portate a WPC nel 2024 e, al momento della registrazione, la tecnologia non era cambiata.
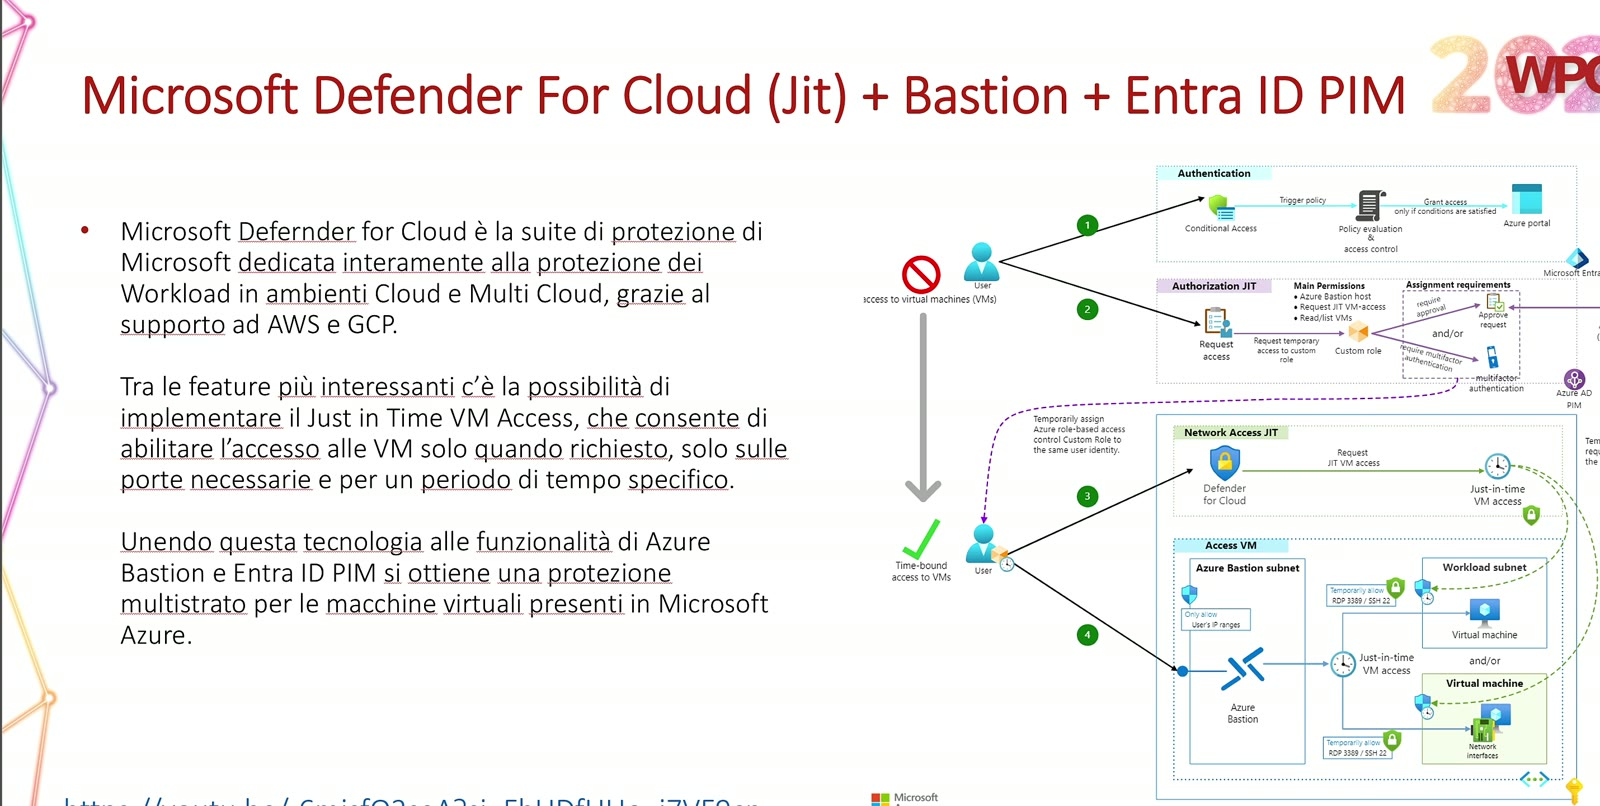
- Autenticazione: l’utente accede al portale di Azure passando dal Conditional Access. Qui si può ragionare anche su un’MFA resistente al phishing, ad esempio con chiavi FIDO.
- Autorizzazione con PIM: il portale si presenta vuoto, perché l’utente non ha accesso a nessuna risorsa. Dal PIM richiede l’assegnazione al gruppo, con approvazione da parte di un approver o autoapprovazione a seconda della configurazione, più un’ulteriore MFA. Entrato nel gruppo, eredita i ruoli RBAC e vede la risorsa.
- Accesso di rete JIT: vedere la VM non significa poterci entrare. L’utente chiede a Defender for Cloud l’accesso just-in-time, che crea una regola NSG temporanea per la porta richiesta.
- Bastion: solo a questo punto l’utente può connettersi alla macchina tramite Azure Bastion.
La separazione tra il punto 2 e il punto 3 non è un dettaglio: chi gestisce la risorsa Azure non è detto che debba accedere al sistema operativo guest, magari per la presenza di dati sensibili. In alcuni contesti questa distinzione fa tutta la differenza.
Chi lavora nell’IT e nella security non deve rendervi la vita più semplice: deve rendervela più sicura. È una frase di uno dei miei mentor, e questa soluzione va esattamente in quella direzione.
La demo: abilitare il JIT e accedere alla VM
Nella demo l’obiettivo è collegarsi in modo sicuro alla macchina AZFS01. All’inizio l’NSG non ha regole particolari e la VM non è ancora sotto JIT: nell’elenco del just-in-time VM access compare solo un’altra macchina, AZDC01.
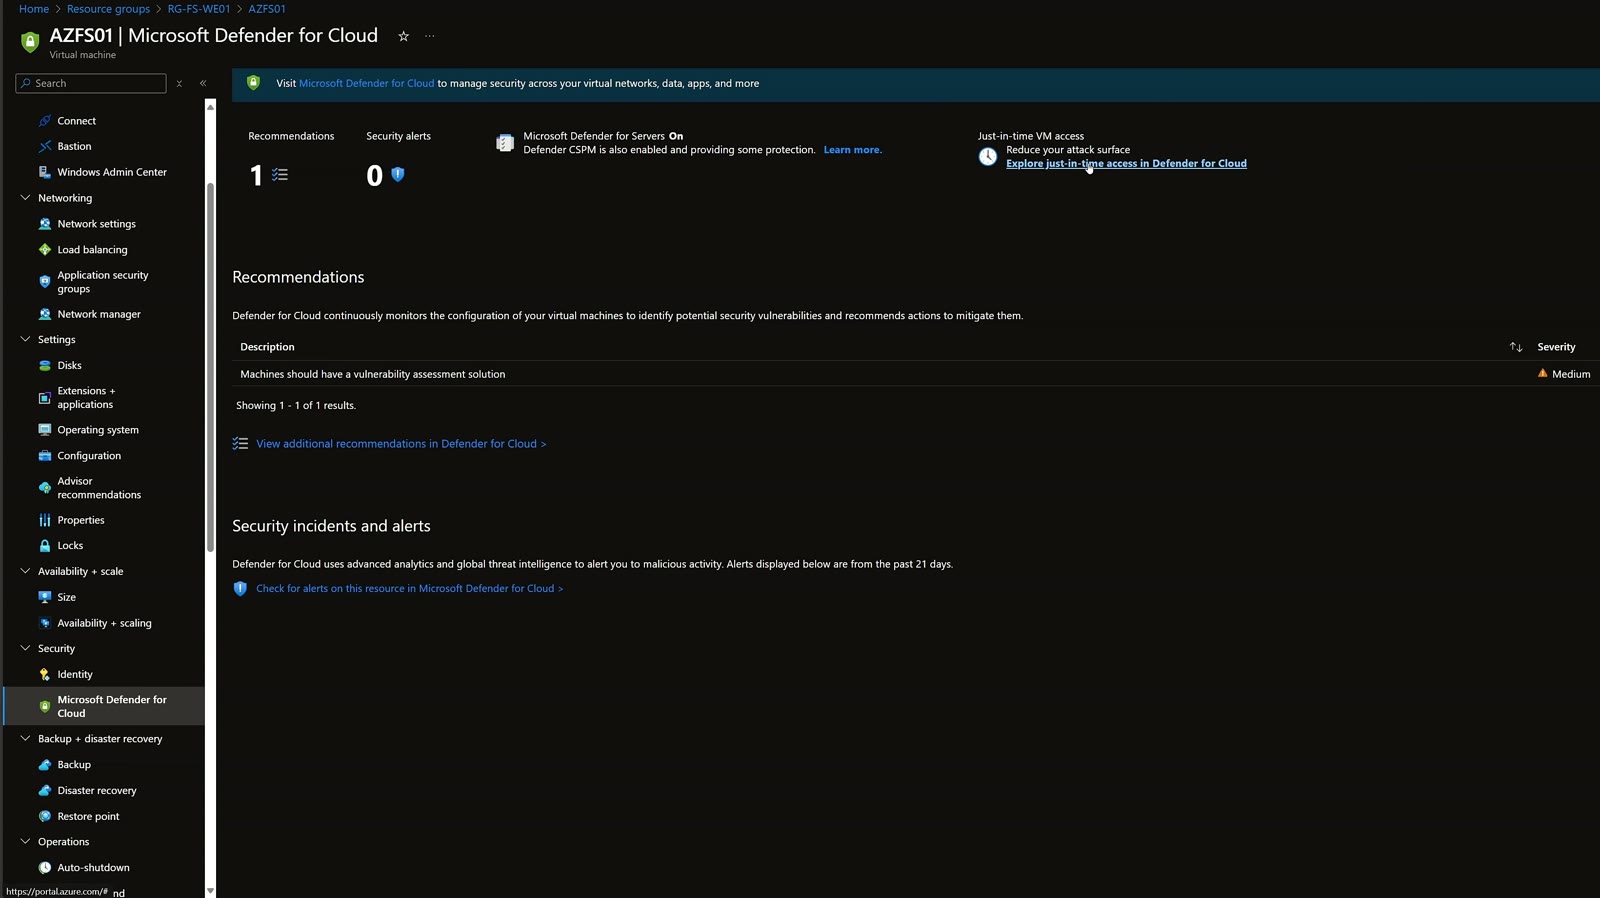
Dalla lista delle VM si usa il pulsante per abilitare il JIT sulla singola macchina. Di default vengono proposte le porte principali: RDP 3389, SSH, WinRM 5985 e WinRM over HTTPS 5986. Quelle che non servono si possono togliere. Per ogni porta si definiscono numero, protocollo, IP consentiti e durata massima della richiesta; poi si conferma e si salva.
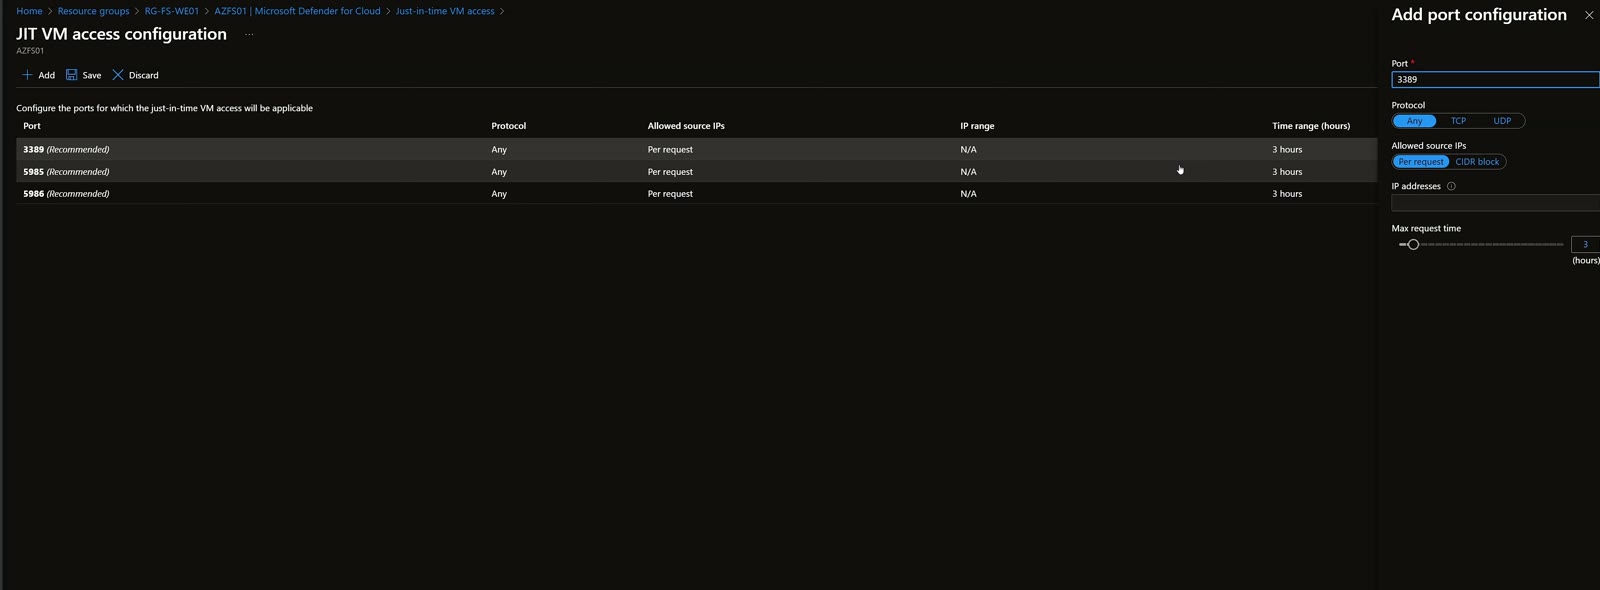
Dopo il salvataggio, sotto JIT compaiono entrambe le macchine, AZDC01 e AZFS01.
Lato utente: login, PIM e risorse visibili
L’utente fa login con username, password e MFA: primo strato di protezione. Appena entrato non vede nessuna subscription né resource group, quindi least privilege totale. Dal PIM richiede l’attivazione del gruppo, indicando durata (nei limiti della configurazione) e motivazione, e attiva l’appartenenza.
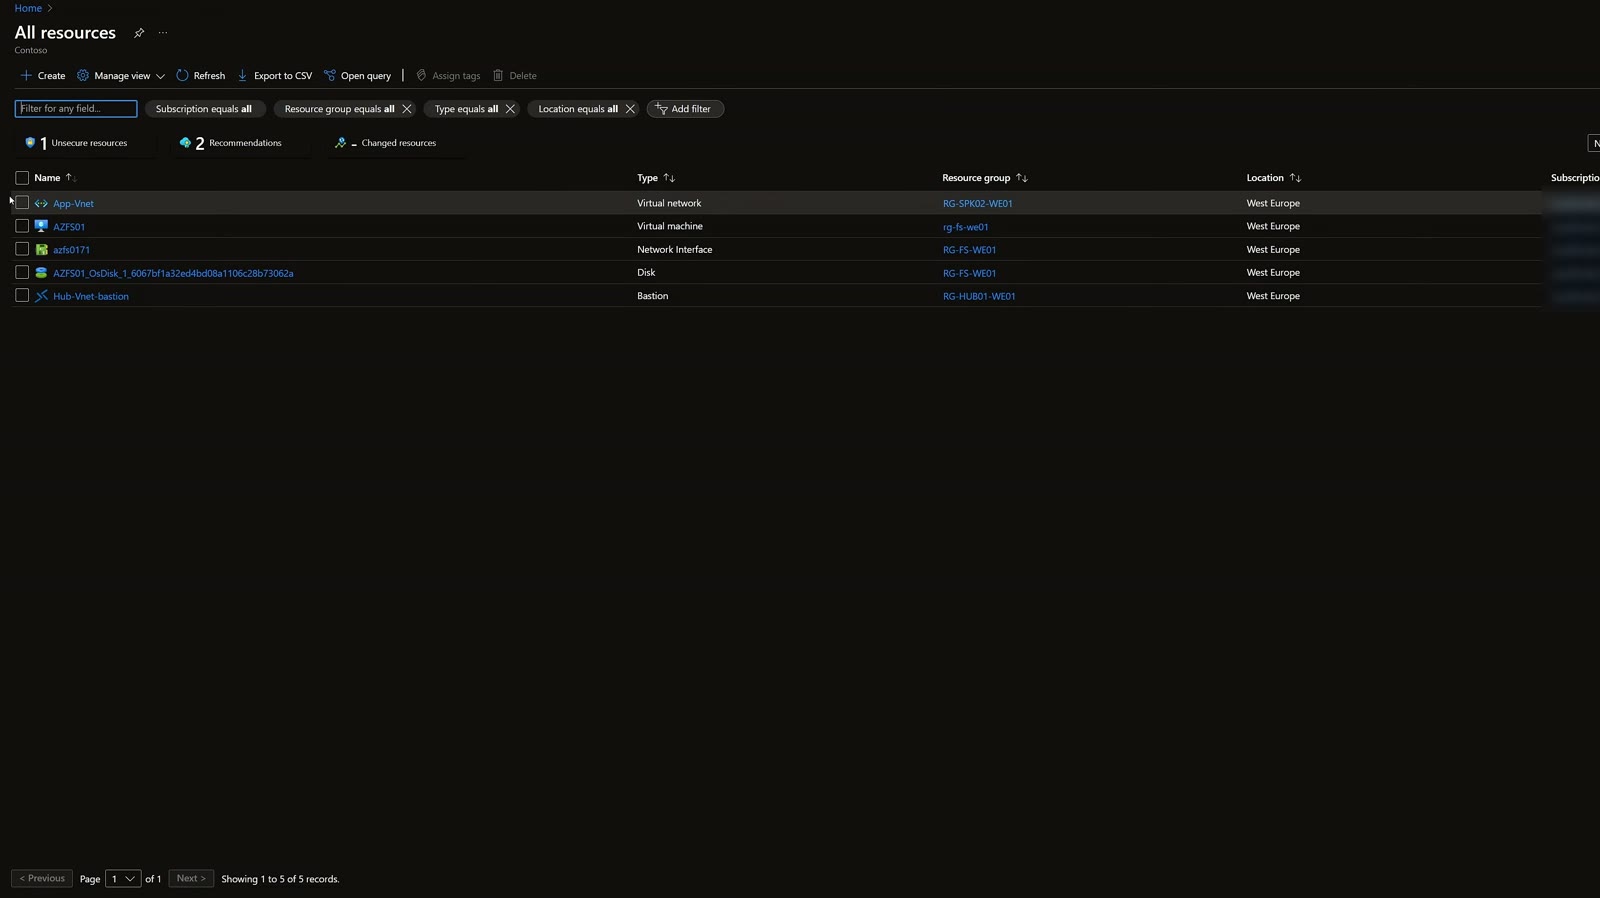
A quel punto, in All Resources compaiono cinque risorse: la VNet applicativa, la VM, la scheda di rete, il disco e il Bastion. Perché anche VNet e Bastion? Perché per la connessione servono il ruolo Reader sulla VNet e sul Bastion, oltre ai ruoli necessari per connettersi alla VM; nella demo, per fare prima, ho assegnato Contributor sulla macchina virtuale.
La regola NSG e l’accesso JIT
Nei Network settings della VM c’è una regola inbound con priorità 4096 creata dal JIT: un deny sulle porte configurate. Se provo a connettermi da Bastion, pur avendo i permessi dati dal PIM, la regola blocca la connessione: non ho ancora richiesto l’accesso just-in-time.
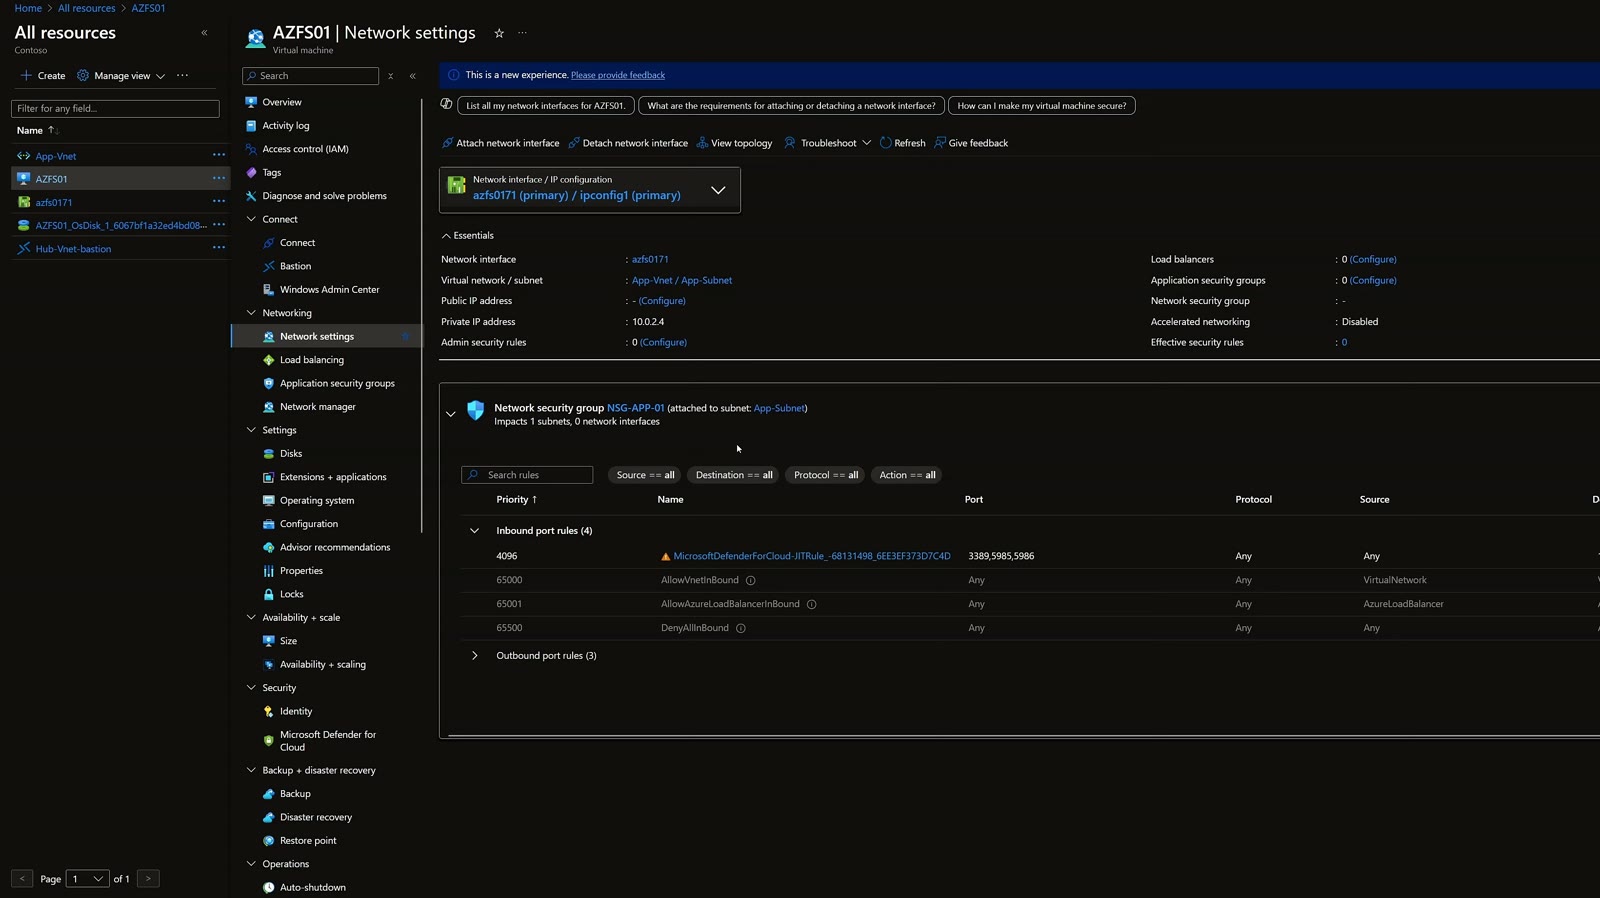
Richiedo l’accesso alla porta 3389 e, in tempi molto rapidi, nell’NSG compare una nuova regola con priorità 100 che consente il traffico. Solo ora la connessione via Bastion va a buon fine.
Perché secondo me vale la pena
Con due o tre strumenti che probabilmente state già usando (il PIM, Defender for Cloud per proteggere le macchine, Bastion per accedervi) alzate tantissimo il livello di protezione delle VM senza nuovi acquisti. Aggiungendo Bastion Premium, con la registrazione della sessione dell’utente, si arriva a una soluzione end to end che protegge ogni passaggio. I costi delle singole componenti vanno ovviamente verificati sul sito Microsoft.
Lo dico sempre a colleghi e clienti: se acquistiamo qualcosa, che sia il cloud Microsoft o le licenze 365, sfruttiamolo al massimo. Se una licenza ha cento funzionalità e me ne servono ottanta, quelle ottanta le mettiamo a terra. Solo così stiamo davvero pagando per quello che usiamo.
Takeaway
- La protezione multilivello combina Entra ID PIM for Groups, Defender for Cloud JIT e Azure Bastion.
- Il JIT richiede Defender for Servers Plan 2 e apre temporaneamente sull’NSG la porta che scegliete voi (RDP, SSH, WinRM).
- Il gruppo PIM resta vuoto: i ruoli RBAC arrivano solo con l’attivazione, approvata o autoapprovata con motivazione.
- Vedere la risorsa Azure non significa poter accedere al sistema operativo guest.
- Bastion elimina i client VPN; Bastion Premium aggiunge la registrazione delle sessioni.
Guarda il video e parliamone
Trovate la demo completa nel video su YouTube, più uno showcase che un tutorial passo passo. Se volete una demo pratica su come attivarlo, scrivetemi su LinkedIn o lasciate un commento. Altri episodi sono sul mio canale YouTube, le mie sessioni su Sessionize e qualcosa in più su di me nella pagina about. Se state disegnando la rete, date un’occhiata anche all’articolo su Azure Virtual Network Manager in topologia hub-spoke.
Scritto da
Cloud Solution Architect e Microsoft Azure MVP: landing zone, networking, sicurezza e hybrid cloud dal campo.
Articoli correlati
Azure Bastion: accesso sicuro alle VM senza IP pubblico
Azure Bastion passo passo: subnet dedicata, deploy SKU Standard, accesso RDP/SSH dal browser a VM in hub and spoke, PIM e shareable link.
Entra ID PIM: accesso privilegiato just-in-time ai resource group
Come uso Entra ID PIM per i gruppi: ruoli Azure eleggibili, attivazione con MFA e giustificazione, notifiche e least privilege sulle landing zone.
Sfruttare i PIM Managed Group per gestire l'accesso Just in Time alle risorse Azure
Guida all'utilizzo dei PIM Managed Group di Microsoft Entra ID per gestire accessi Just in Time ai ruoli RBAC delle risorse Azure.