FortiGate in Azure: proteggere i PaaS con Private Endpoint
FortiGate in Azure e Private Endpoint: come ispezionare il traffico verso i servizi PaaS con UDR, NSG, DNS privato e SNAT. Demo con storage account e AVD.
Ultimo aggiornamento il
Indice dei contenuti
Siamo al terzo episodio della serie su FortiGate in Azure. Nel primo abbiamo visto cos’è una NVA e come fare il deploy del FortiGate dal Marketplace, nel secondo abbiamo configurato routing e UDR per far passare dal firewall il traffico delle macchine Azure Virtual Desktop. Ora affrontiamo un caso che capita molto spesso: come si comporta il firewall quando di mezzo non ci sono macchine virtuali, ma servizi di tipo Platform as a Service.
PaaS: comodo, ma esposto di default
Con un servizio PaaS, come uno storage account o Azure SQL, Microsoft ci fornisce il servizio e gestisce tutto quello che c’è sotto: ferro, cluster, update.
Il problema è il comportamento di default. Se facciamo “next, next” nel portale, otteniamo un servizio direttamente esposto su Internet, raggiungibile da chiunque. Certo, c’è il firewall del servizio, ma segregare gli accessi solo per IP pubblico secondo me non è un’idea intelligente: dietro un IP pubblico possono esserci N device, e non posso essere sicuro che tutti quegli accessi siano legittimi.
Per questo i prodotti PaaS andrebbero sempre legati a un perimetro. Esistono tecnologie nuove come il Network Security Perimeter (magari ne parleremo in un video dedicato), ma lo strumento di cui parliamo oggi è il Private Endpoint.
Come funziona un Private Endpoint
Il Private Endpoint privatizza un servizio PaaS assegnandogli una scheda di rete che vive in una subnet della nostra VNet. Il servizio diventa raggiungibile tramite un indirizzo IP privato. Però quella NIC si comporta in modo un po’ particolare, e vale per FortiGate come per qualsiasi network virtual appliance.
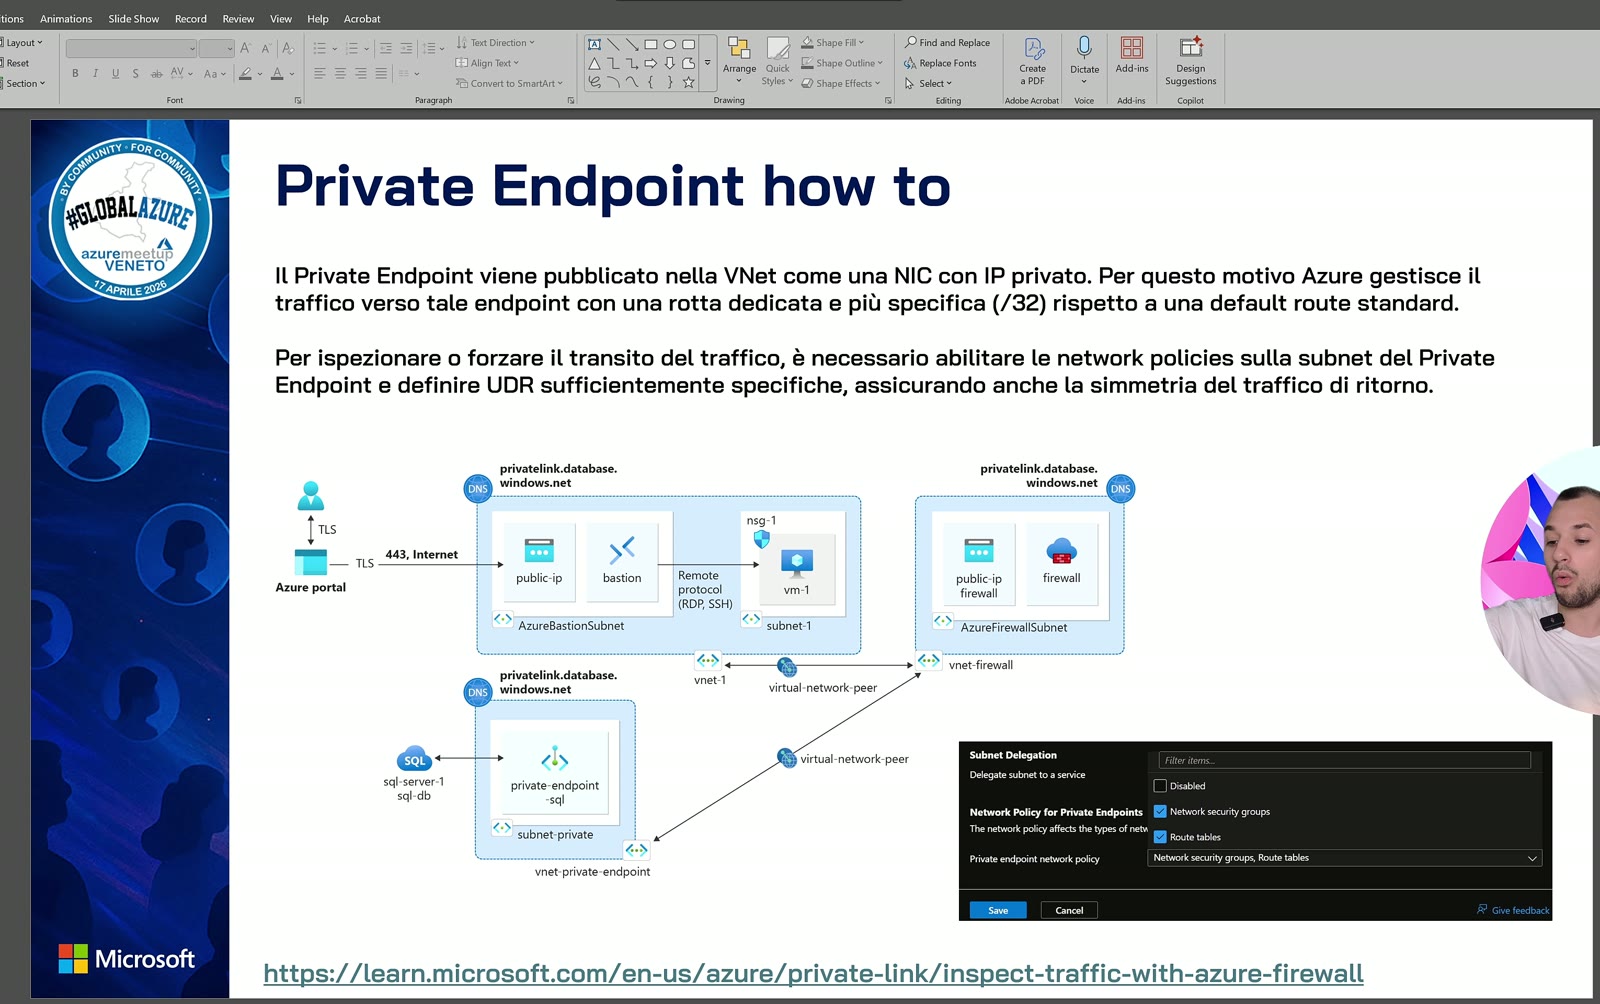
Lo scenario è un classico hub and spoke: nell’hub c’è il firewall (Azure Firewall o una NVA, non cambia), in una spoke un server SQL con il suo Private Endpoint. Il discorso è identico per lo storage account.
Le tre cose da sapere
1. Subnet dedicata e network policy. I Private Endpoint vanno messi in una subnet dedicata. Sembra un dettaglio, invece è fondamentale: di default quella NIC ignora sia le UDR sia gli NSG. Se volete usarli, dovete abilitare nelle impostazioni della subnet la private endpoint network policy, sia per i Network Security Group che per le route table. L’NSG per me è necessario a prescindere, perché non potete consentire l’accesso a chiunque; le route table servono a veicolare il traffico verso il Private Endpoint attraverso il firewall.
2. La rotta /32 propagata. Il Private Endpoint scrive una rotta iper specifica, una /32, non solo nella sua VNet ma in tutte le VNet in peering, hub compresa. Questo rende il Private Endpoint raggiungibile dalle spoke senza passare dal firewall, e non è assolutamente quello che vogliamo. Serve quindi una UDR che dica alle spoke di girare quel traffico verso il firewall.
3. SNAT per la simmetria. Microsoft raccomanda, per ispezionare il traffico verso i Private Endpoint, di usare lo SNAT per mantenere la simmetria ed evitare il routing asimmetrico. Su FortiGate siamo abituati: le IPv4 policy hanno lo SNAT attivo di default.
Il firewall è il re: il traffico verso il Private Endpoint deve passare da lì, altrimenti la rotta /32 vi fa scavalcare l’ispezione.
C’è poi il DNS. Con un firewall nell’hub, la private DNS zone di tipo privatelink va collegata alla rete di hub: se tutto passa dall’hub, il DNS è quello. In scenari più complessi potrebbe servire il Private DNS Resolver, ma è un caso avanzato.
| Elemento | Cosa fare | Perché |
|---|---|---|
| Subnet PEP | Dedicata, network policy abilitate per NSG e route table | Di default la NIC ignora UDR e NSG |
| UDR | Instradare il traffico verso il Private Endpoint al FortiGate | La rotta /32 bypasserebbe il firewall |
| SNAT | Lasciarlo attivo nella policy FortiGate | Simmetria del traffico, come raccomanda Microsoft |
| DNS | Private DNS zone collegata alla VNet di hub | Le spoke risolvono passando dall’hub |
La demo: storage account dietro FortiGate
Nel portale ho lo stesso disegno della slide: un hub in Italy North con il FortiGate e la solita macchina di jump, una spoke di produzione con il Private Endpoint di uno storage account (blob) e un’altra spoke con le macchine Azure Virtual Desktop, che hanno solo la 0.0.0.0/0 verso il FortiGate per navigare.
Già dai connected devices della VNet si vede quanto dicevo: la parte importante è la NIC, non la VM. Aprendo le effective routes della macchina di jump nell’hub, che eredita tutte le rotte che arrivano sull’hub, trovo una rotta di tipo interface endpoint con l’IP del Private Endpoint in /32. Quella rotta arriva anche al FortiGate, che blocca il traffico che non conosce.
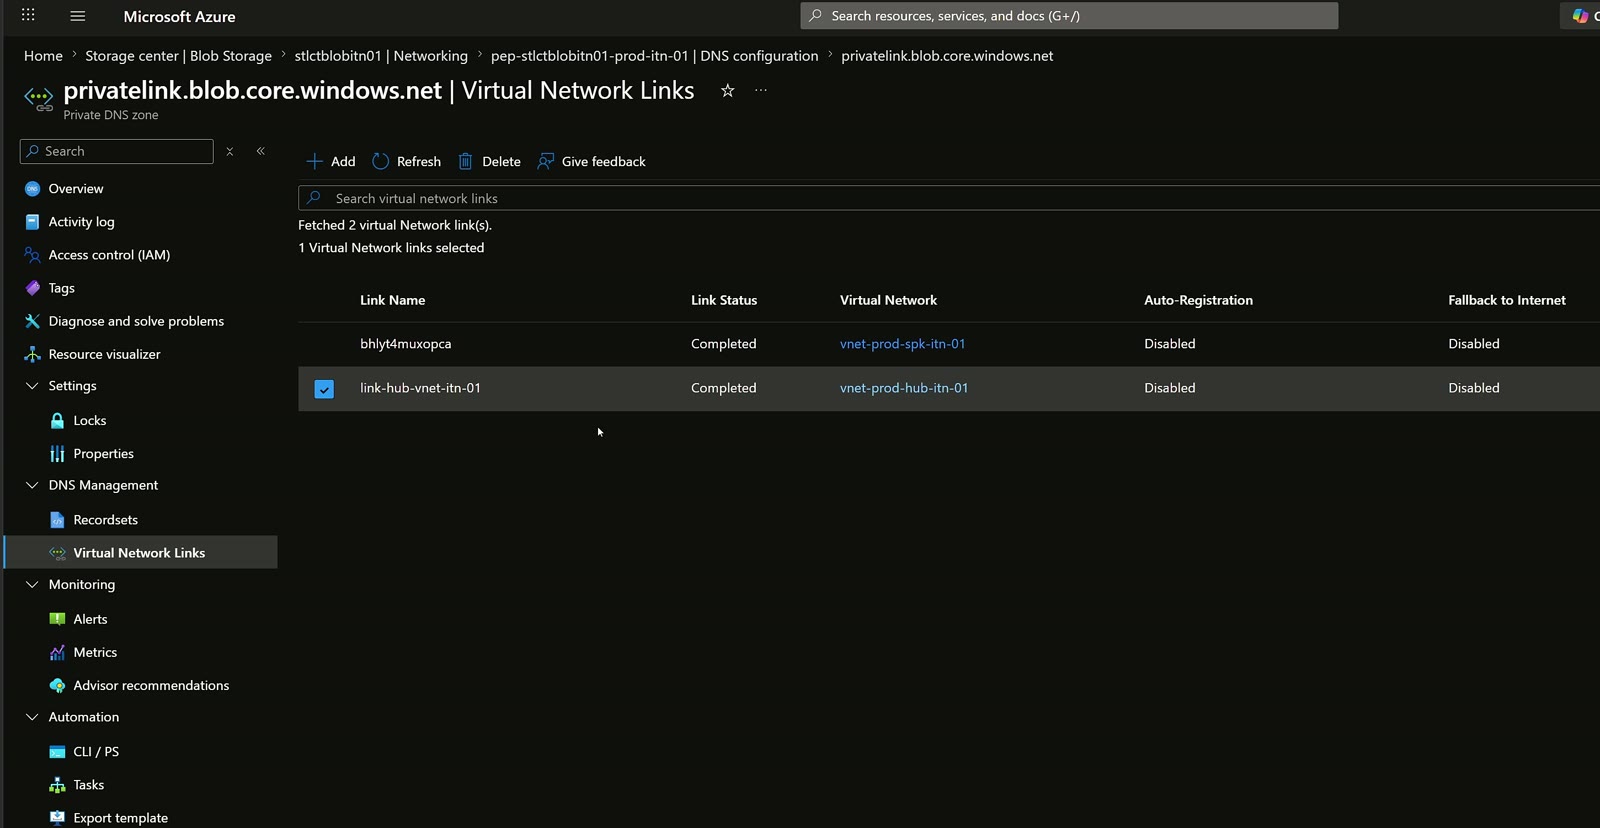
Lo storage account ha il public network access disabilitato e un Private Endpoint associato. La private DNS zone ha il virtual network link solo verso l’hub: se avete 18 spoke non serve collegarle tutte. Le macchine AVD arrivano al firewall, il firewall fa forward al DNS dell’hub, cioè Azure DNS, e così risolvono il Private Endpoint.
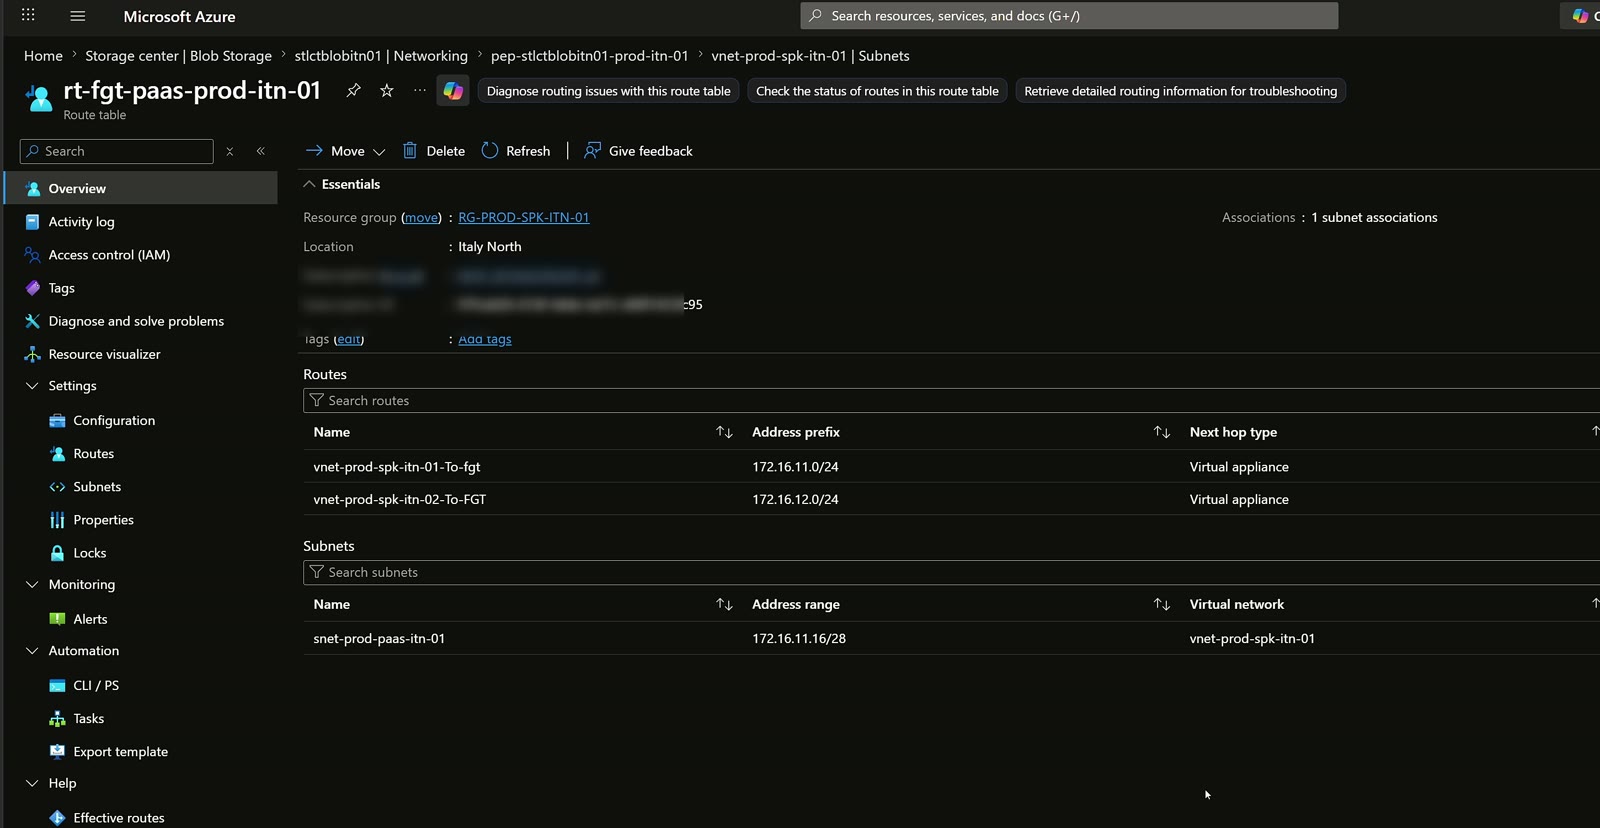
La subnet del Private Endpoint ha NSG e route table associati, grazie alle network policy abilitate. L’NSG è molto basic; le rotte invece sono fondamentali, comprese quelle di ritorno, per garantire la simmetria e impedire che chiunque parli con il Private Endpoint senza passare dal firewall.
Prima della policy: deny
Sul FortiGate c’è solo la regola di navigazione web dalla rete AVD verso Internet. Dalla macchina AVD provo un ping al Private Endpoint: la risoluzione DNS è corretta, ma ottengo request timeout.
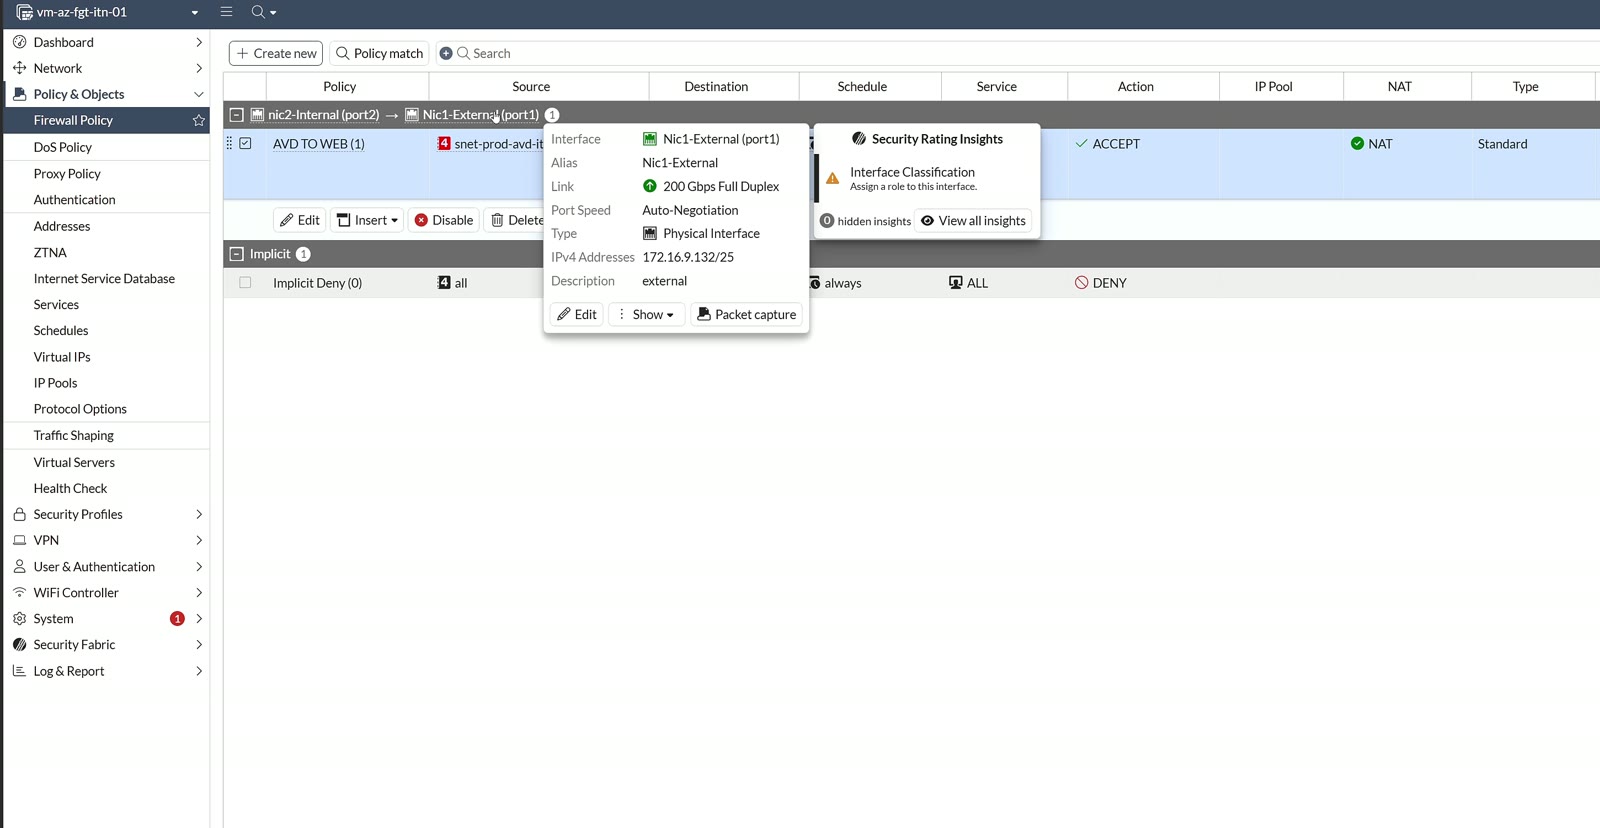
Nei log del FortiGate (show matching logs) vedo subito il traffico negato: manca una regola, quindi finisce sulla implicit deny. Il ping però dice tutto e niente, quindi provo con Azure Storage Explorer collegandomi con una key: la connessione sembra instaurarsi, ma il container restituisce un errore “unable to retrieve”, e sul firewall compaiono le deny su HTTPS. Comportamento perfettamente atteso.
La policy AVD verso Private Endpoint
Creo una nuova policy. Prima particolarità: on-premises difficilmente vedete una regola “VLAN 1 to VLAN 1”, in Azure capita spessissimo. Trattandosi di traffico interno, incoming e outgoing interface sono entrambe la internal e la regola si costruisce sugli oggetti: source la rete AVD, destination la subnet del Private Endpoint. Ho usato le macro subnet solo per velocizzare la demo, in produzione non si fa. Come servizi metto HTTP e HTTPS, niente all-to-all. Lascio lo SNAT attivo, come da documentazione Microsoft, e il log di tutte le sessioni.
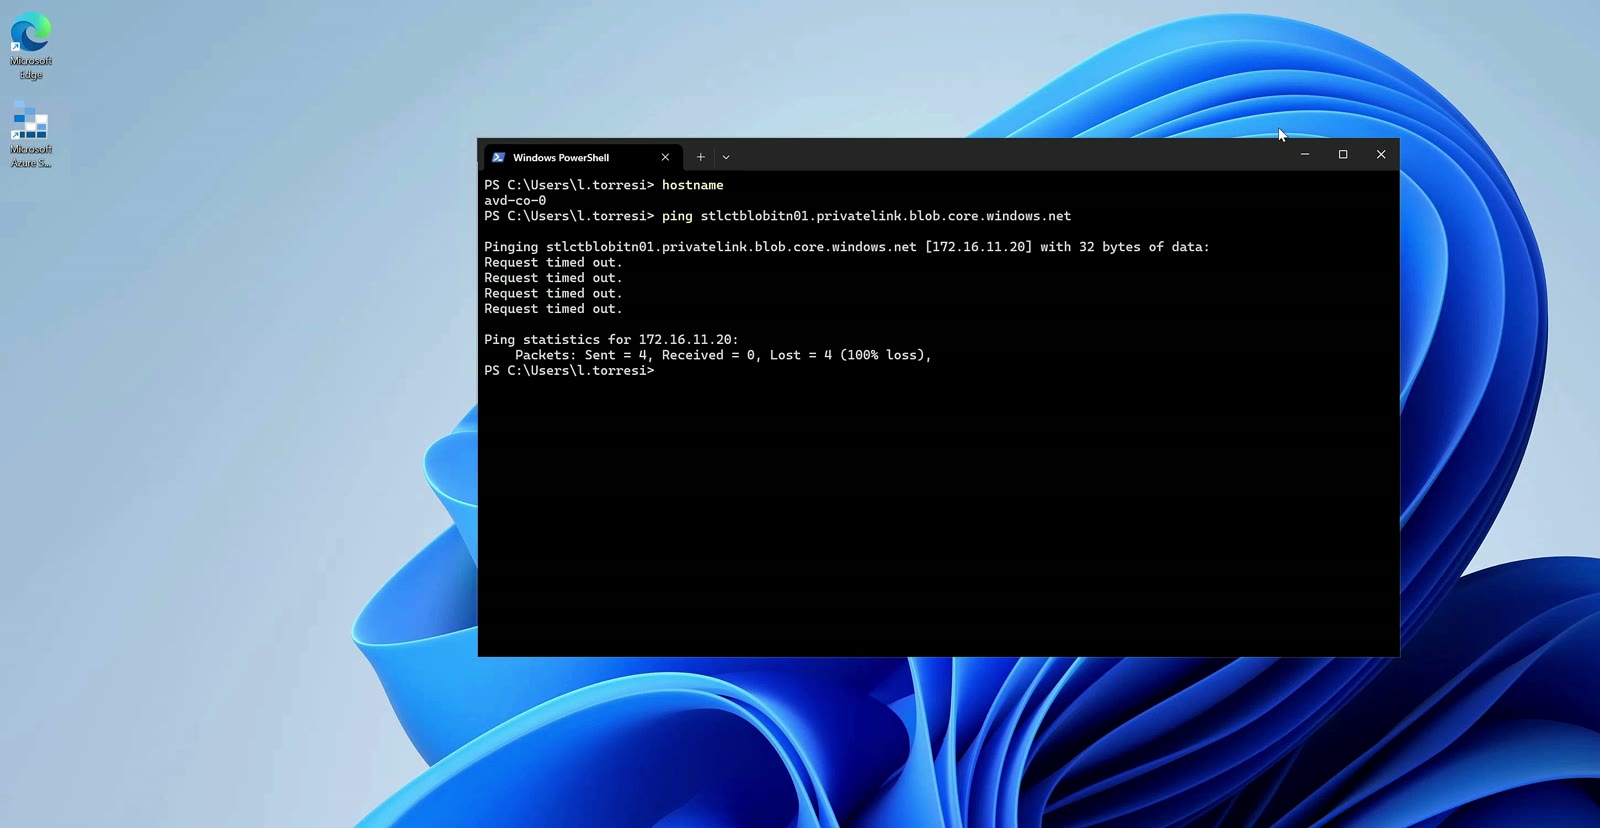
Riprovo con Storage Explorer: il container si sfoglia e l’upload di un file va a buon fine. Nei log c’è traffico accepted dalla macchina AVD verso l’IP privato del Private Endpoint, e nel dettaglio si vede lo SNAT applicato, in linea con le indicazioni Microsoft per l’ispezione verso un Private Endpoint.
Takeaway
- I servizi PaaS di default sono esposti su Internet: legateli a un perimetro con il Private Endpoint.
- La NIC del Private Endpoint ignora UDR e NSG finché non abilitate le network policy sulla subnet dedicata.
- La rotta /32 si propaga nei peering: servono UDR per forzare il passaggio dal FortiGate.
- Lasciate lo SNAT attivo nella policy per mantenere la simmetria del traffico.
- Collegate la private DNS zone all’hub: le spoke risolvono passando dal firewall.
I Private Endpoint sono stati la cosa più difficile da capire quando ho iniziato con i firewall in Azure: ragionano in modo diverso da una VM. Se vi interessa il disegno di rete, date un’occhiata anche al mio articolo su hub and spoke con Azure Virtual Network Manager e a quello su FortiGate SSL VPN con Active Directory e MFA.
Guarda il video e parliamone
Trovate la demo completa nel video su YouTube e gli altri contenuti sul mio canale. Troppo difficile, troppo facile? Scrivetemelo nei commenti o su LinkedIn: mi aiuta ad adattare la narrazione. Se volete portare questi temi a un evento, trovate le mie sessioni su Sessionize, e qui chi sono.
Scritto da
Cloud Solution Architect e Microsoft Azure MVP: landing zone, networking, sicurezza e hybrid cloud dal campo.
Articoli correlati
FortiGate in Azure: routing, UDR e traffico AVD sotto controllo
FortiGate in Azure: configurazione base, routing e UDR per far passare il traffico di Azure Virtual Desktop dal firewall, senza lasciarlo scavalcare.
FortiGate in Azure: come distribuire una NVA dal Marketplace
FortiGate in Azure come NVA: regole per scegliere SKU e licenza, NIC e banda, e deploy passo passo di una singola VM dal Marketplace di Azure.
Fortinet: configurazione LDAPS server integrato in Active Directory
Guida alla configurazione di un server LDAPS su FortiGate integrato con Active Directory e certificati Enterprise CA.