FortiGate in Azure: routing, UDR e traffico AVD sotto controllo
FortiGate in Azure: configurazione base, routing e UDR per far passare il traffico di Azure Virtual Desktop dal firewall, senza lasciarlo scavalcare.
Ultimo aggiornamento il
Indice dei contenuti
Nel primo episodio abbiamo fatto il deploy della VM. Oggi continuiamo il percorso del FortiGate in Azure con il pezzo che, secondo me, separa una installazione “che funziona” da una che protegge davvero: il routing. La cosa peggiore che può accadere nel cloud è mettere uno strumento di sicurezza e poi non governare il traffico, ritrovandosi macchine che si parlano tra loro senza passare dal firewall. E vi anticipo una cosa: i meccanismi che vediamo qui valgono identici anche per Azure Firewall, a cui dedicherò una serie a parte.
Le virtual network non esistono
Parto da una slide ispirata a un articolo di Aidan Finn, “Virtual Networks Do Not Exist”, che a mio avviso spiega il routing di Azure ancora meglio della documentazione ufficiale. Il concetto è questo: in Azure la virtual network è soprattutto un security boundary. All’interno, le vere protagoniste sono le NIC, che dialogano tra loro indipendentemente dalla subnet in cui si trovano. Microsoft si occupa dell’incapsulamento e del trasporto del pacchetto sulla propria rete fisica, ma il routing vero lo fanno le NIC, che diventano di fatto dei piccoli router (pensate anche ai Network Security Group che possiamo applicare proprio lì).
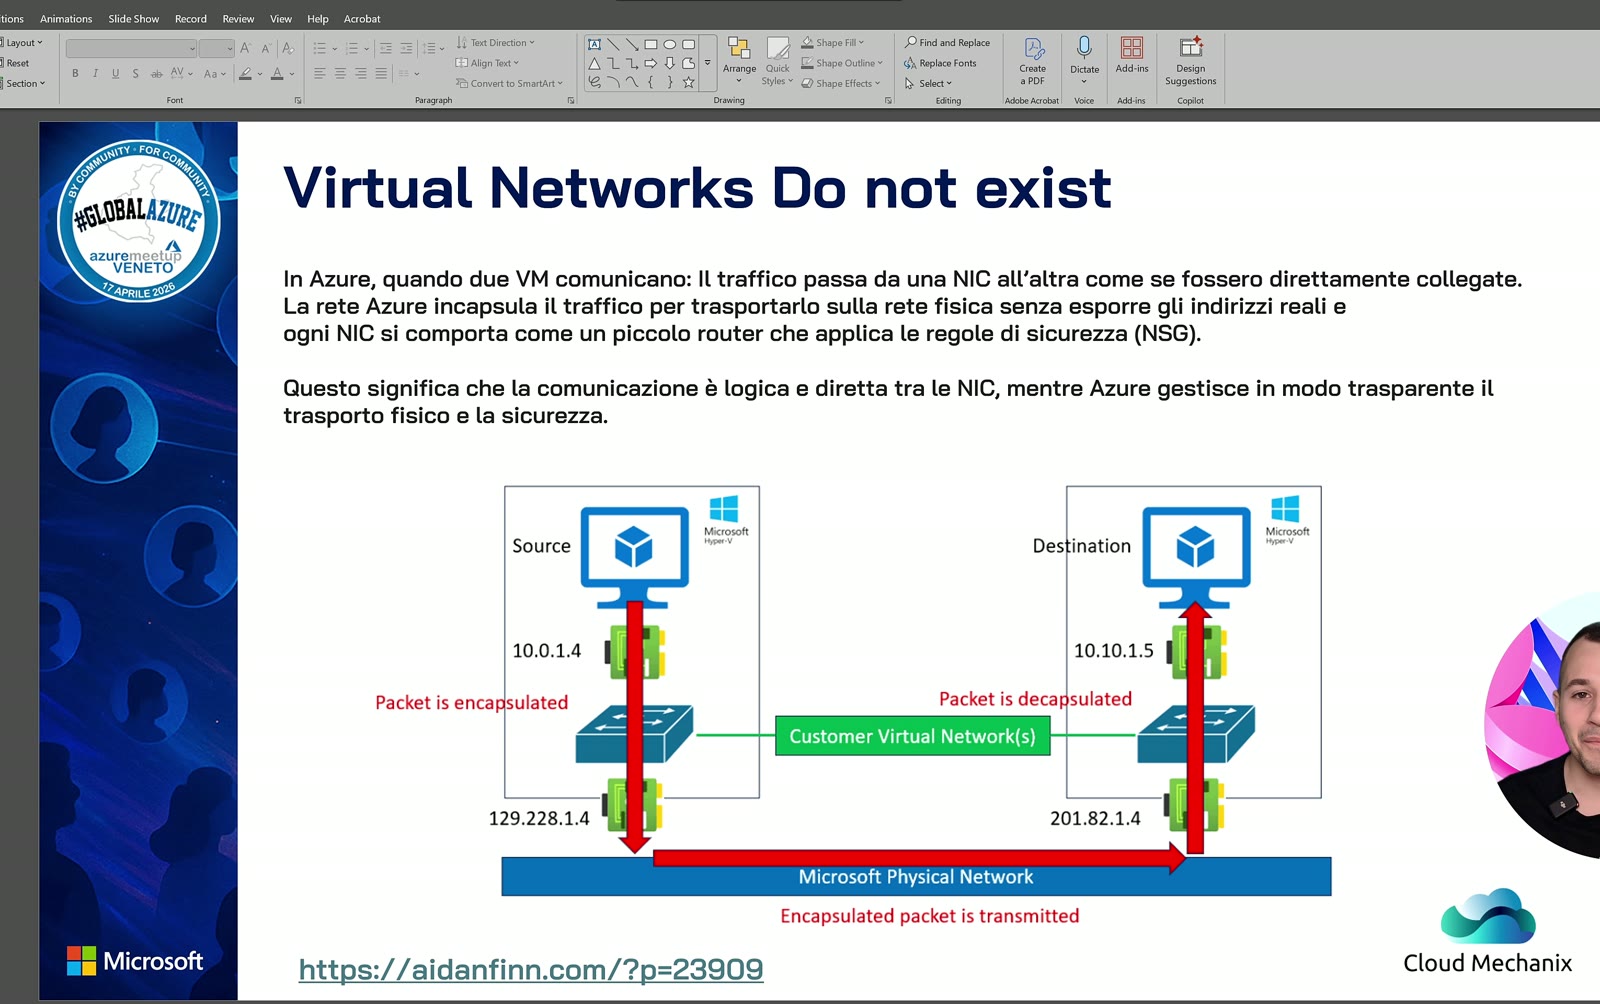
Ed è sulle NIC che agiscono le user defined route (UDR), gli oggetti Azure che modificano il routing di default, l’equivalente delle route statiche on-premises. Le UDR si applicano alle subnet, e tutte le NIC su quella subnet ne ereditano le impostazioni.
Un consiglio pratico: aprite la NIC di una vostra VM, andate sulle effective routes e guardate tutte le rotte che eredita. Scoprirete che gran parte del networking Azure funziona proprio grazie a quelle rotte: il peering tra due VNet, per esempio, funziona perché vengono iniettate rotte in modo reciproco su entrambe le reti.
Case study: il firewall scavalcato
Uno degli scenari che vedo più spesso, e che ho portato anche al Global Azure: un hub centrale con il FortiGate e una VNet spoke con dei Windows Server. Sulla spoke c’è una UDR 0.0.0.0/0 con next hop la virtual appliance. Eppure i server parlano con il domain controller scavalcando totalmente il firewall.
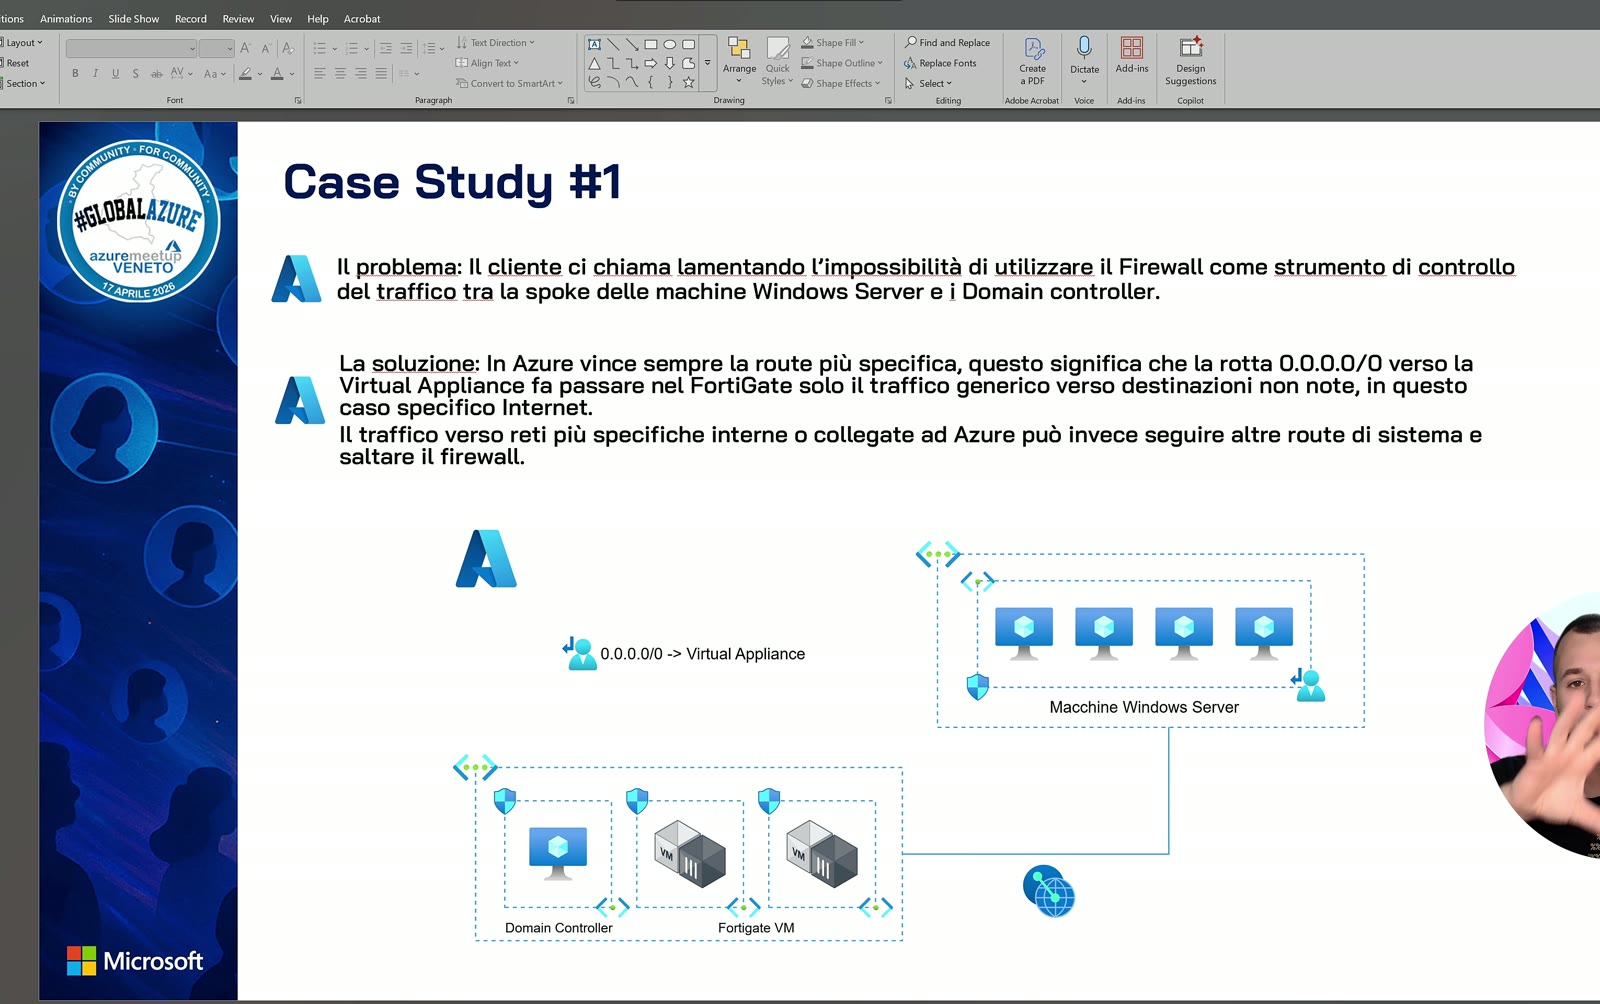
Com’è possibile? Perché in Azure vince la rotta più specifica, e 0.0.0.0/0 è la meno specifica di tutte. In quel caso i server usavano il firewall solo per la navigazione internet. Potrebbe non essere accettabile; anzi, aggiungo io, non lo è assolutamente.
Non basta installare la NVA e mettere 0.0.0.0/0 verso il firewall: occhio alla specificità delle rotte.
È tutta una questione di UDR
Nella slide successiva confronto le effective routes della NIC di una VM in una VNet in peering con l’hub, prima e dopo la UDR.
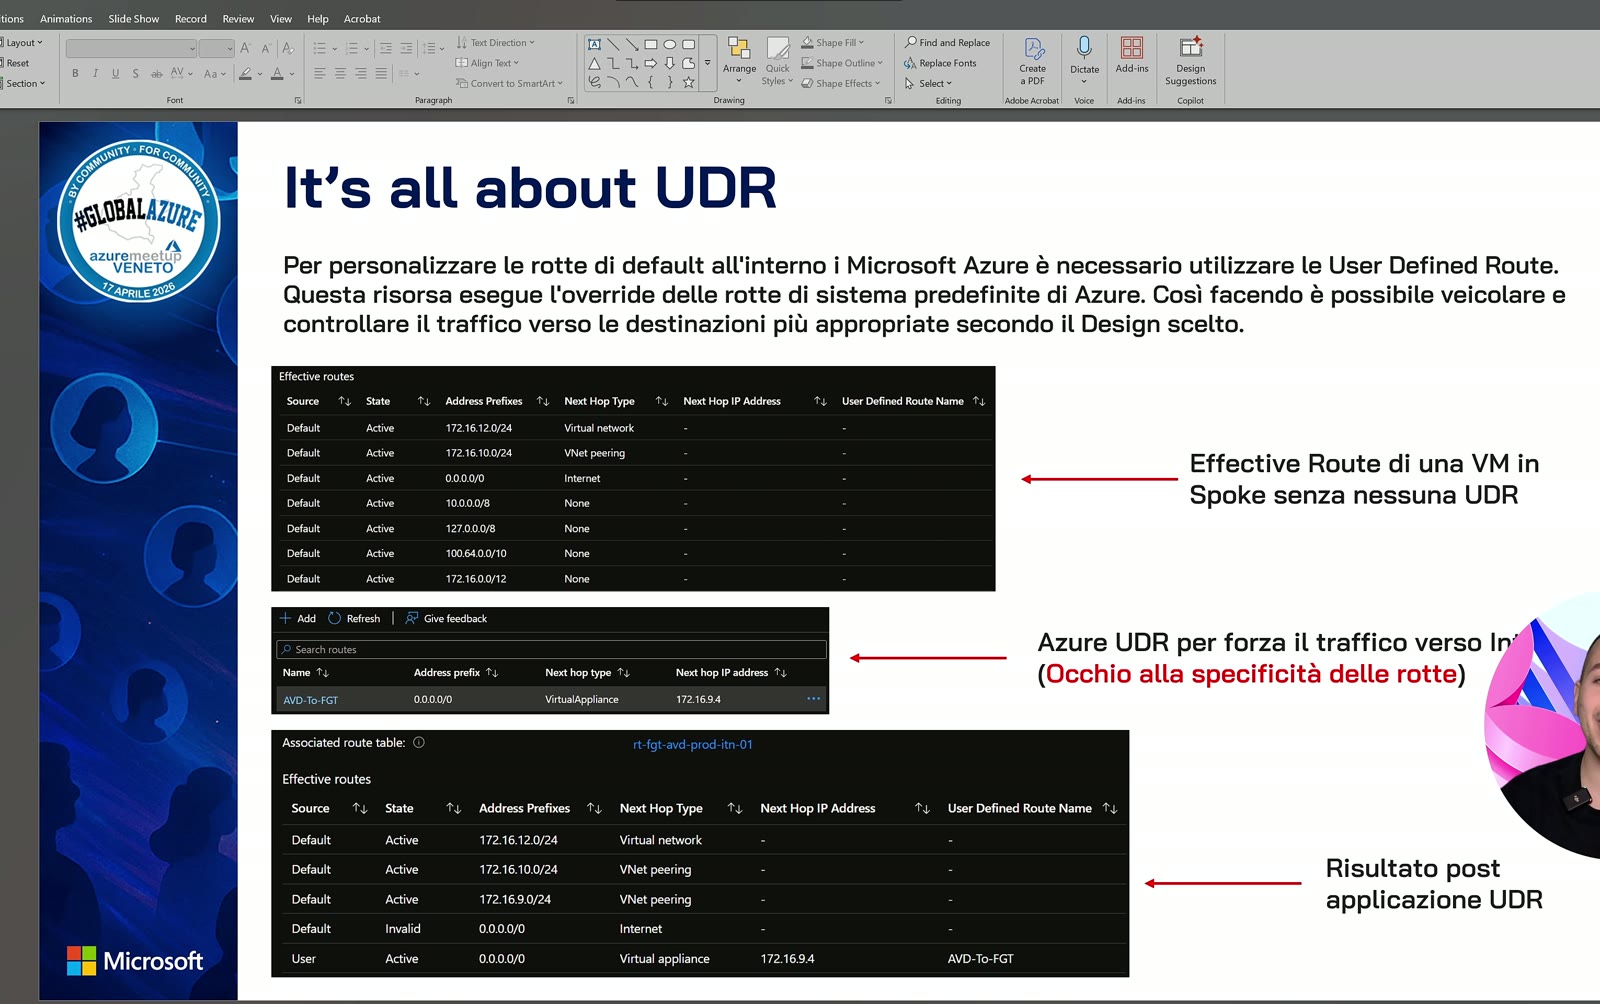
| Rotta | Next hop | Cosa succede con la UDR 0.0.0.0/0 |
|---|---|---|
| Address space della VNet | Virtual network | Resta attiva |
| 172.16.10.0/24 (rete in peering) | VNet peering | Resta attiva: è più specifica |
| 0.0.0.0/0 di default | Internet | Invalidata |
| 0.0.0.0/0 della UDR | Virtual appliance | Attiva |
Il risultato: solo il traffico internet va al firewall, mentre il resto continua a fluire diretto. Questo vale per le macchine virtuali e vale altrettanto per i private endpoint, di cui parlo nel terzo episodio.
La configurazione base del FortiGate in Azure
Nel laboratorio ho replicato lo schema delle slide: un hub con il FortiGate e una jump machine (su subnet diverse) e una spoke con una VM Azure Virtual Desktop cloud only in Italy North.
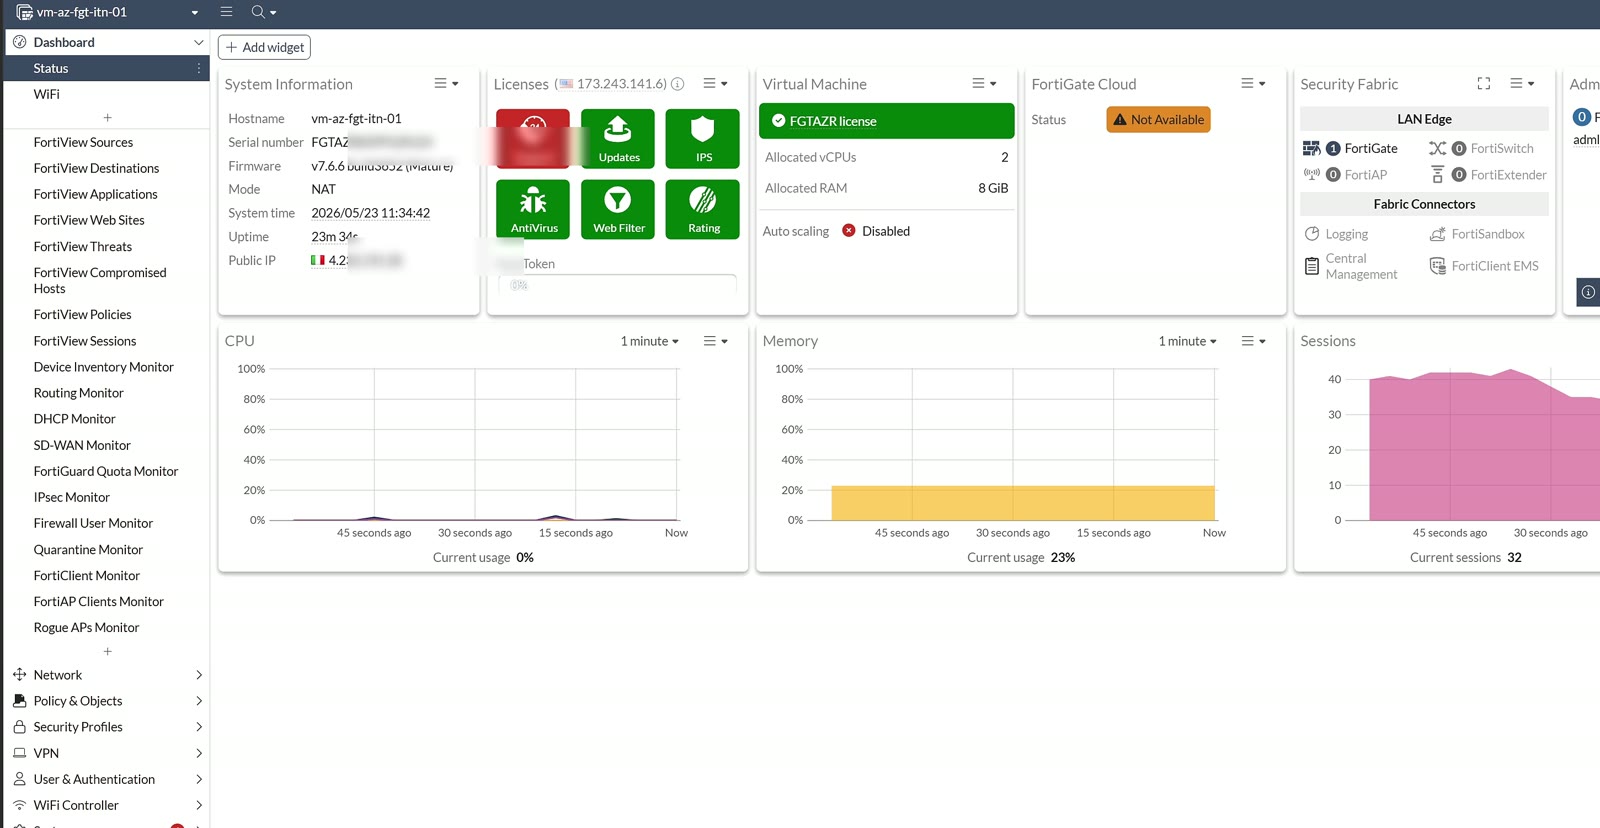
Le impostazioni che ho cambiato:
- Interfacce rinominate: la NIC external è quella dove è associato l’IP pubblico (se ne possono aggiungere altri, in base all’ampiezza della subnet); la NIC internal ha l’indirizzo 172.16.9.4, verso cui punteranno le mie rotte.
- DNS: uso il DNS di default di Azure, salvo richieste particolari dei clienti.
- DNS server sulla NIC interna: le richieste vengono inoltrate al system DNS. È fondamentale per gestire le private DNS zone con i private endpoint e quindi raggiungere le risorse PaaS.
- Static route: in un hub and spoke vanno aggiunte anche sul FortiGate le rotte verso le spoke, per chiudere il cerchio ed evitare routing asimmetrico. Il routing asimmetrico è un problema: ogni nuova rete che aggiungete va riportata anche qui, altrimenti le reti non si parlano.
- Address object: uno per la subnet AVD e uno per la componente PaaS.
Poi la firewall policy, da internal a external: source la subnet AVD, destination e servizi all, NAT attivo e web filter AVD come security profile. È una regola banale a scopo dimostrativo, non da produzione. Ricordate che in questa modalità il FortiGate fa SNAT, un dettaglio importante per mantenere la simmetria del routing con i private endpoint.
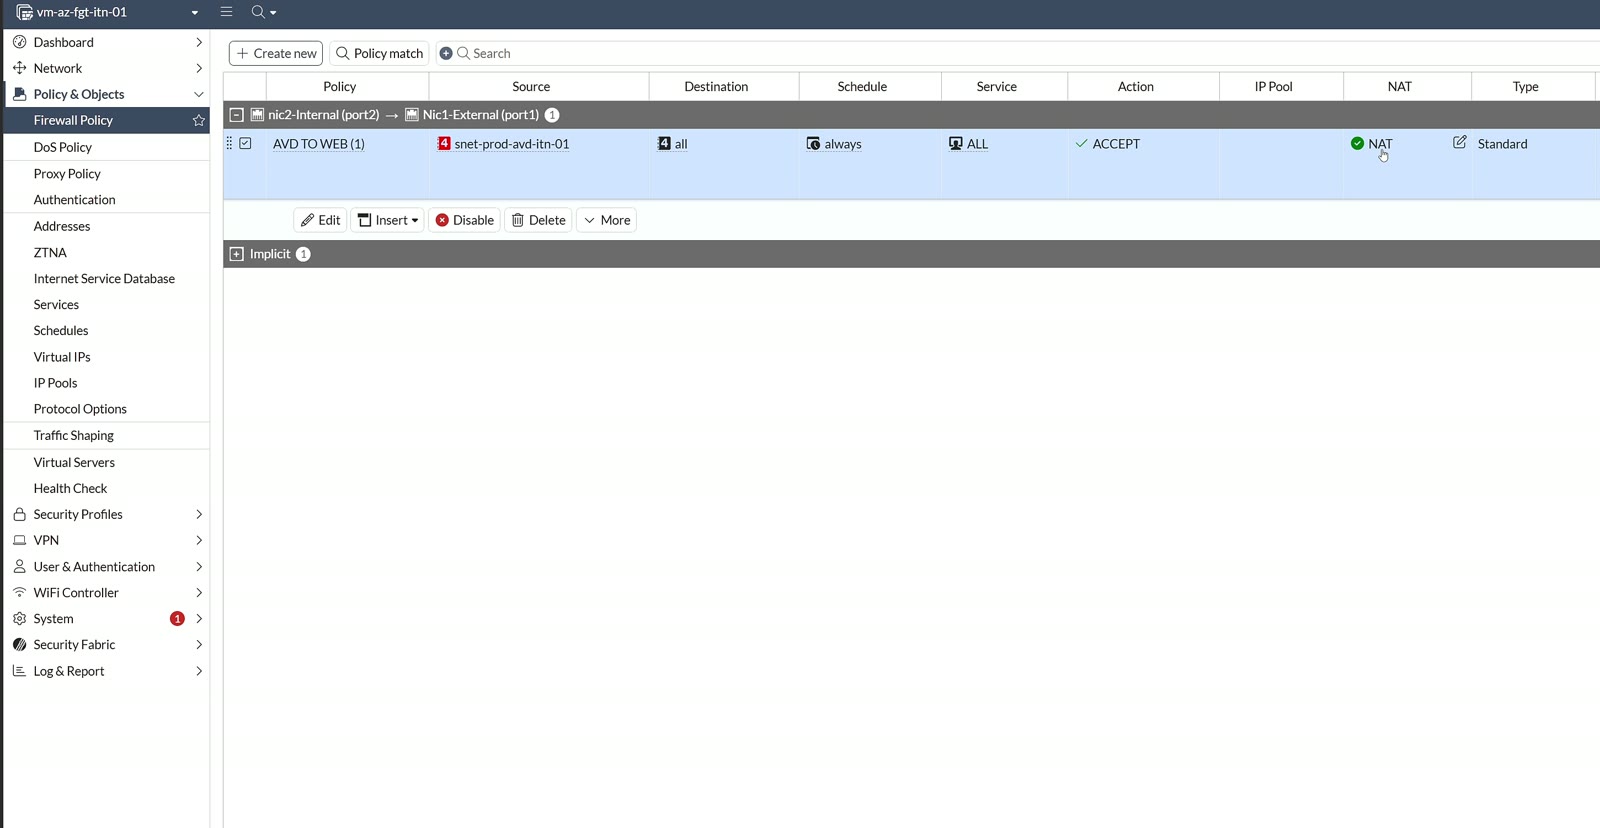
Indirizzare il traffico con la route table
Tutto questo funziona solo se il traffico arriva al firewall. Sulla subnet AVD, oltre all’NSG, ho associato una route table (la trovate cercando UDR nel portale) con una rotta 0.0.0.0/0, next hop virtual appliance 172.16.9.4. Volutamente ho replicato l’errore del case study.
Nelle effective routes della NIC si vede la rotta internet invalidata, la nuova rotta attiva e le rotte di peering ancora accese. Test dalla VM AVD: la navigazione su un blog tech funziona, mentre un sito appartenente a una categoria bloccata viene fermato dal web filter del FortiGate. Sembra tutto sotto controllo. E invece no: sul firewall c’è solo quella policy più l’implicit deny, eppure dalla VM AVD apro una sessione RDP verso la macchina nell’hub e arrivo al prompt delle credenziali. Traffico est-ovest, firewall totalmente scavalcato.
La soluzione è invalidare le rotte che consentono questo comportamento, in questo caso quella del peering: tutte le rotte che volete gestire attraverso il firewall vanno sovrascritte con UDR almeno altrettanto specifiche verso la NVA.
Takeaway
- In Azure il routing lo fanno le NIC: controllate sempre le effective routes.
- Vince la rotta più specifica: una UDR 0.0.0.0/0 non copre il traffico verso le reti in peering.
- Sul FortiGate aggiungete le static route verso le spoke per evitare routing asimmetrico.
- Il forward DNS sulla NIC interna prepara il terreno ai private endpoint.
- Validate sempre con un test reale, come l’RDP est-ovest della demo.
Guarda il video e parliamone
Trovate la demo completa nel video su YouTube e tutti gli altri contenuti sul mio canale. Se state progettando un hub and spoke, leggete anche il post su Azure Virtual Network Manager e, per il mondo Fortinet, quello su SSL VPN con Active Directory e MFA. Scrivetemi su LinkedIn, trovate i miei talk su Sessionize e qualcosa in più su di me nella pagina about.
Scritto da
Cloud Solution Architect e Microsoft Azure MVP: landing zone, networking, sicurezza e hybrid cloud dal campo.
Articoli correlati
FortiGate in Azure: proteggere i PaaS con Private Endpoint
FortiGate in Azure e Private Endpoint: come ispezionare il traffico verso i servizi PaaS con UDR, NSG, DNS privato e SNAT. Demo con storage account e AVD.
FortiGate in Azure: come distribuire una NVA dal Marketplace
FortiGate in Azure come NVA: regole per scegliere SKU e licenza, NIC e banda, e deploy passo passo di una singola VM dal Marketplace di Azure.
Fortinet: configurazione LDAPS server integrato in Active Directory
Guida alla configurazione di un server LDAPS su FortiGate integrato con Active Directory e certificati Enterprise CA.